


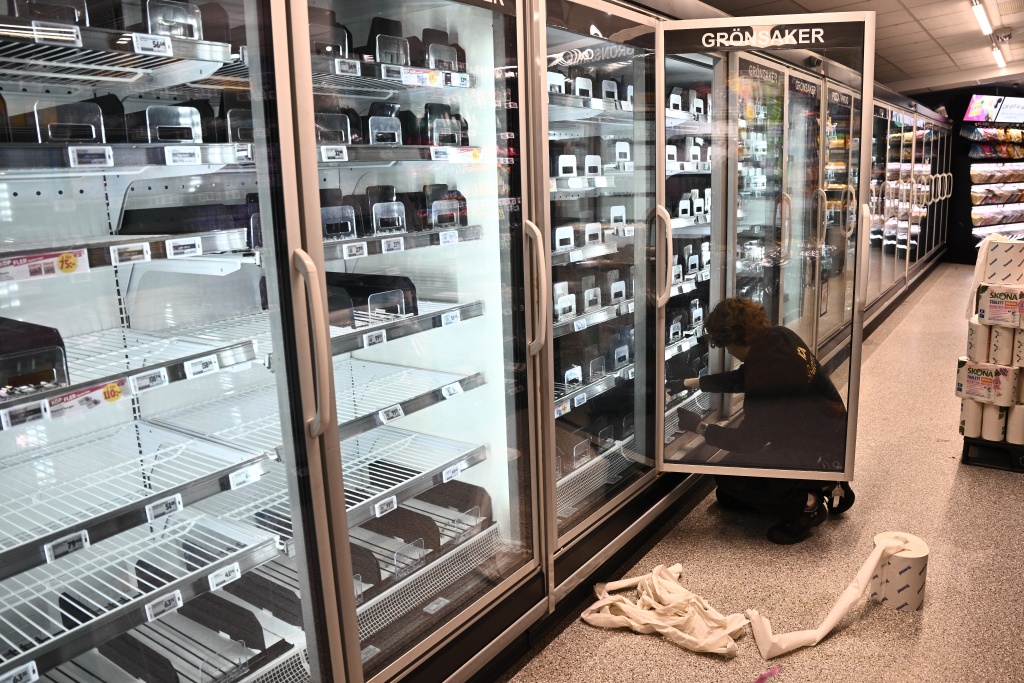
Da più giorni nei media si parla degli attacchi informatici che hanno mandato in tilt i sistemi di refrigerazione di diversi supermercati europei. Le discussioni si concentrano soprattutto sugli hacker, sulla cybersecurity e sulle vulnerabilità delle infrastrutture digitali.
Ma siamo sicuri che il problema principale sia davvero questo?
Gli hacker possono aver provocato l’incidente, ma la domanda più importante è un’altra: perché abbiamo costruito sistemi nei quali un attacco informatico può compromettere funzioni essenziali senza che sul posto ci siano persone in grado di accorgersi tempestivamente del problema e intervenire?
Nella grande distribuzione, come in molti altri settori, abbiamo assistito, negli ultimi anni, a una progressiva sostituzione del lavoro umano con sistemi automatizzati, piattaforme cloud, Internet of Things e controlli centralizzati da remoto.
Meno tecnici, meno manutentori, meno personale responsabile presente in azienda. Tutto viene affidato a sistemi capaci di monitorare e gestire centinaia di impianti a distanza. Un modello di modernizzazione che negli ultimi anni ha trasformato la riduzione dei costi nella priorità assoluta.
Sulla carta è efficienza. Nei bilanci è risparmio. Ma nella realtà significa anche aver progressivamente eliminato quella presenza umana che, in caso di guasto, anomalia o malfunzionamento, può fare la differenza.
Il problema, quindi, non è semplicemente che qualcuno sia riuscito a violare un sistema informatico. Il problema è aver creato un’organizzazione che dipende sempre più da quel sistema, senza mantenere adeguate capacità autonome di controllo, intervento e sicurezza.

Un frigorista presente in un punto vendita può accorgersi di un’anomalia, verificare il funzionamento dell’impianto e intervenire. Un responsabile al controllo in un punto vendita può accorgersi di un’anomalia e allertare i tecnici. Un sistema remoto può monitorare centinaia, anche migliaia di frigoriferi, ma se viene compromesso o smette di funzionare, chi garantisce che qualcuno se ne accorga e possa agire tempestivamente?
La centralizzazione, inoltre, amplifica i rischi: un problema che un tempo avrebbe potuto riguardare un singolo impianto può coinvolgere contemporaneamente numerosi punti vendita che dipendono dalla stessa infrastruttura tecnologica.
Ecco la contraddizione: per risparmiare sul personale e sulla manutenzione abbiamo creato sistemi sempre più complessi e interconnessi, aumentando la dipendenza dalla tecnologia e riducendo proprio le risorse umane necessarie a controllarla.
Non si tratta di essere contrari al progresso tecnologico. Si tratta di chiedersi a quale progresso stiamo assistendo. Perché quando l’automazione viene utilizzata principalmente per eliminare posti di lavoro e abbattere i costi, senza investire adeguatamente in sicurezza, manutenzione e supervisione umana, non stiamo necessariamente costruendo sistemi più efficienti. Stiamo costruendo sistemi potenzialmente più fragili.
Continuare a parlare di hacker responsabili è solo un modo per nascondere il vero problema
La vera responsabilità è di chi ha scelto di sostituire progressivamente il controllo umano con l’automazione, privilegiando il risparmio economico rispetto alla sicurezza e alla capacità di intervento.
Il progresso dovrebbe servire a migliorare il lavoro umano, non a eliminarlo indiscriminatamente. Dovrebbe aumentare la sicurezza, non creare dipendenze tecnologiche che diventano punti deboli quando qualcosa va storto.
Perché un sistema che funziona soltanto finché tutto procede secondo le previsioni di un algoritmo non è necessariamente un sistema efficiente. È un sistema che potrebbe non essere stato progettato per affrontare gli imprevisti. E quando l’imprevisto arriva, che sia un attacco informatico, un guasto o un errore del software, scopriamo quanto sia stato avventato risparmiare proprio sulle persone che avrebbero dovuto controllare, prevenire e intervenire.
Gli hacker possono aver aperto la porta. Ma siamo stati noi, in nome del risparmio e di una concezione distorta del progresso, a costruire un sistema che rischia di non avere più nessuno in grado di chiuderla.